
HOME | Wiedza
Cyberbezpieczeństwo w zakładzie produkcyjnym.
Jak chronić ciągłość produkcji i systemy OT?
29 grudnia 2025 roku, około siódmej rano, w jednej z polskich elektrociepłowni zatrzymała się turbina parowa i stacja uzdatniania wody technicznej. Na obiekcie trwały akurat prace utrzymaniowe. Zakład uznał więc, że doszło do błędu inżynierów podwykonawcy, i zgłosił sprawę do CERT Polska (Computer Emergency Response Team) tylko informacyjnie. To nie była awaria. Ktoś przełączył sterowniki PLC w tryb STOP i zabezpieczył je własnym hasłem. Wszedł do sieci przez sterownik z wbudowanym modemem komórkowym, którego panel WWW chroniło fabryczne hasło.
Ten jeden przypadek mówi o cyberbezpieczeństwie w przemyśle więcej niż niejedno szkolenie. Atak nie wyglądał jak atak. Wyglądał na zwykły błąd serwisu.
W niniejszym poradniku omawiamy najważniejsze kwestie bezpieczeństwa w polskich zakładach produkcyjnych. Sporą część działań zabezpieczających może samodzielnie wykonać pracownik utrzymania ruchu; część jednak wymaga projektu i współpracy z działem IT.
Coraz więcej incydentów naruszenia bezpieczeństwa w polskich zakładach
Również 29 grudnia 2025 r. uderzono w co najmniej 30 farm wiatrowych i fotowoltaicznych, w dużą elektrociepłownię zasilającą prawie pół miliona odbiorców oraz w prywatną firmę produkcyjną, wybraną oportunistycznie i niepowiązaną z pozostałymi celami. CERT Polska ustalił, że celem było wyłącznie zniszczenie, bez żądania okupu. Premier i minister cyfryzacji powiązali te działania z Rosją.
Wejście na farmy energii elektrycznej nie wymagało niczego wyrafinowanego. Na każdej stacji stało urządzenie FortiGate pełniące rolę zapory i bramy VPN, dostępne z Internetu, a logowanie nie wymagało drugiego składnika. Do tego CERT zapisał zdanie, które warto zapamiętać: „powszechną praktyką w branży jest wykorzystywanie tych samych kont i haseł w wielu obiektach”. Kto przejmie jeden obiekt, dostaje klucze do pozostałych.
Reszta przebiegła szybko. Do sterowników Hitachi RTU560 atakujący zalogował się przez panel WWW na konto o nazwie „Default” i wgrał uszkodzone oprogramowanie. Procesor wykonał nieprawidłową instrukcję i urządzenie wpadło w nieskończoną pętlę restartów. W innych sterownikach wystarczyło konto root przez SSH. Serwery portów szeregowych i przełączniki Moxa przywrócono do ustawień fabrycznych, zmieniono im hasła i ustawiono adres IP na nieosiągalny, na przykład 127.0.0.1. Nie po to, żeby pogłębić uszkodzenia, tylko żeby wydłużyć naprawę.
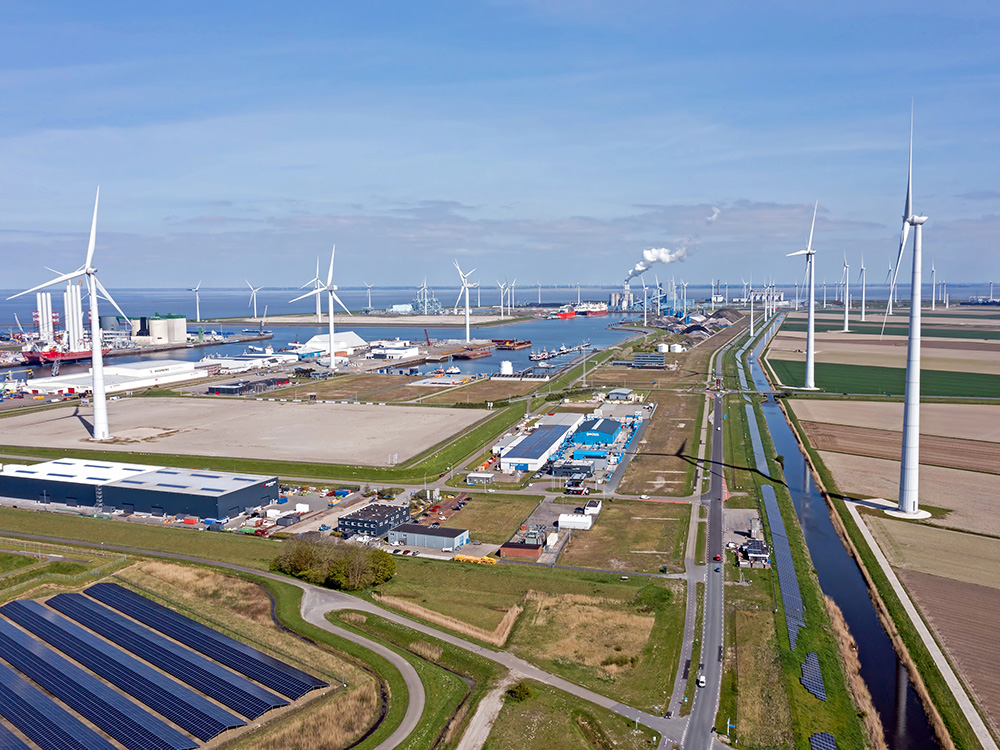
W dużej elektrociepłowni i w firmie produkcyjnej scenariusz był inny. Tam napastnik rozesłał program kasujący dane przez zasady grupy, czyli przez mechanizm, którym dział IT zarządza wszystkimi komputerami należącymi do firmowej domeny Windows. Jedno przejęte konto administratora wystarczyło, żeby rozesłać ten program po całej firmie. W obu przypadkach zatrzymało go oprogramowanie klasy EDR. Droga wiodła więc przez przejęte środowisko informatyczne i konta uprzywilejowane, a w mniejszej elektrociepłowni odwrotnie, przez sterownik z modemem, od strony hali. Chronić trzeba oba kierunki.
Osobny wątek to woda. Od końca 2024 roku prorosyjscy haktywiści regularnie zmieniają parametry pracy małych stacji uzdatniania i oczyszczalni ścieków, sięgając po panele HMI wystawione do Internetu. W oczyszczalni na Podkarpaciu panel operatorski chroniło hasło złożone z czterech cyfr. Jeden z incydentów z 2025 roku skończył się sześciogodzinną przerwą w dostawie wody dla około 2,5 tysiąca mieszkańców gminy.
Skala rośnie. W 2025 roku CERT Polska zarejestrował 260 783 incydenty, o 152 procent więcej niż rok wcześniej. Ataków typu ransomware, czyli szyfrowania danych dla okupu, było 179 wobec 163 w 2024 roku.
„Nas nikt nie będzie atakował”
Statystyki mówią co innego. Według raportu ENISA za okres od lipca 2024 do czerwca 2025 roku to właśnie produkcja była sektorem, przeciwko któremu zgłoszono najwięcej roszczeń związanych z ransomware w Unii Europejskiej, 14,9 procent wszystkich. Fabryka jest dobrym celem ze względu na dotkliwe straty – godzina postoju to nieraz straty liczone w setkach tysięcy złotych.
Duża część cyberataków to „przypadkowy” traf. Napastnicy skanują Internet w poszukiwaniu paneli HMI, zdalnych pulpitów, routerów i bram VPN z fabrycznym hasłem. Znajdują to, co jest widoczne z zewnątrz. Często zakład produkcyjny lub firma trafia na ich listę dlatego, że coś u niego widać z sieci, a nie dlatego, że ktoś go wcześniej wybrał.
Warto też zapamiętać, że produkcja może stanąć także wtedy, gdy nikt nie tknie sterownika. W 2025 roku Jaguar Land Rover po włamaniu do systemów informatycznych administrator wyłączył je sam i wstrzymał produkcję na około pięć tygodni. Cyber Monitoring Centre oszacowało wpływ tego zdarzenia na brytyjską gospodarkę na 1,9 miliarda funtów, a skutki odczuło ponad 5 tysięcy firm. Pytanie do własnego zakładu brzmi więc: czy linia ruszy bez systemu ERP, bez MES, bez drukarki etykiet i bez poczty?
Hala to nie biuro i zasad nie da się przepisać
W biurze chronimy przede wszystkim dane: ich poufność, spójność i dostępność. Na hali dochodzi do tego proces fizyczny, a razem z nim maszyny i ludzie. Zła komenda zatrzymuje linię, zmiana konfiguracji potrafi uniemożliwić jej ponowne uruchomienie, a w skrajnym przypadku może ucierpieć pracownik obsługujący maszynę.
Na hali urządzenia i maszyny pracują często po 15 lat i dłużej. Spora część z nich na systemach, których nikt już nie wspiera. W systemach OT nie aktualizuje się oprogramowania tylko dlatego, że producent wydał poprawkę. Zmianę uzgadnia się z producentem maszyny, sprawdza jej wpływ na proces, planuje na okno postojowe i przygotowuje sposób wycofania. Jeśli urządzenia nie da się zaktualizować, bo zabrania tego producent albo nie ma już wsparcia, trzeba je odgrodzić: ograniczyć komunikację, wyłączyć zbędne usługi, obserwować ruch i wpisać wymianę do planu inwestycji. Najgorszy wariant to niewspierany od dziesięciu lat system podłączony do sieci, ponieważ serwis czasem musi się na niego dostać.
Ta sama ostrożność dotyczy reagowania. Wyrwanie kabla albo wyłączenie przełącznika w środku procesu potrafi samo wywołać stan niebezpieczny. Odcinamy świadomie i zgodnie z procedurą, nie w pośpiechu.
Osiem kroków, od których warto zacząć
1. Zinwentaryzuj urządzenia i ich połączenia.
Wystarczy arkusz: urządzenie, lokalizacja, adres IP, wersja oprogramowania, czy jest kopia programu, czy ma połączenie ze światem zewnętrznym, kto ma dostęp. Ważniejsza od samej listy jest druga kolumna: z czym dane urządzenie się komunikuje i w jakim celu. Czy ten sterownik rzeczywiście potrzebuje połączenia z siecią biurową? Dokąd wysyła dane router w szafie? Czy stoi tam jeszcze drugi modem, zostawiony przez integratora cztery lata temu? Zacznij od jednej linii, tej, której postój kosztuje najwięcej. Nie skanuj pracującej sieci produkcyjnej narzędziami z sieci biurowej, bo starsze sterowniki potrafią się od tego zawiesić; korzystaj z dokumentacji, szaf sterowniczych i konfiguracji przełączników. Sprawdzian jest prosty: w pięć minut powinieneś umieć powiedzieć, ile modemów z kartą SIM stoi w szafach na terenie zakładu.
2. Odzyskaj kontrolę nad dostępem zdalnym.
Zasada brzmi: domyślnie wyłączony, włączany na czas konkretnej pracy. Imienne konta, drugi składnik logowania, zapis każdej sesji. Najlepiej sprawdza się rozwiązanie, w którym sesję fizycznie otwiera pracownik obecny na miejscu, choćby stacyjką w szafie albo zgodą wydaną w portalu. Sam tunel VPN to za mało, ponieważ zwykle otwiera serwisantowi całą sieć. Połączenie lepiej zakończyć na serwerze pośrednim, z którego widać jedno urządzenie i tylko te protokoły, które są potrzebne do zadania. Każdemu dostawcy maszyny zadaj trzy pytania: w jaki sposób się łączycie, kto ma dostęp i czy możemy go wyłączyć. Odpowiedź w rodzaju „TeamViewer jest stale uruchomiony na komputerze maszyny” albo „mamy jeden wspólny login dla wszystkich klientów” to gotowy temat na rozmowę o ryzyku. Osobna sprawa to karty SIM. Prywatna sieć operatora, tak zwany prywatny APN, sama w sobie nie chroni. CERT ustalił na podstawie ankiet, że w Polsce była to często spotykana konfiguracja, w której urządzenia w takiej sieci widzą się nawzajem, i właśnie tą drogą napastnik przeszedł z farmy wiatrowej do elektrociepłowni.
3. Żadne urządzenie sterujące nie może być dostępne z Internetu.
CERT Polska formułuje to kategorycznie: nie wystawiamy do sieci paneli HMI i SCADA, zdalnych pulpitów ani portów protokołów przemysłowych, nawet w trybie tylko do odczytu i nawet z mocnym hasłem. Jeśli dostęp z zewnątrz jest konieczny, prowadzimy go przez VPN z drugim składnikiem logowania. Zarejestruj firmę w bezpłatnym serwisie moje.cert.pl, który pokaże zasoby widoczne z Internetu, także te zapomniane. Jedno zastrzeżenie: router na karcie SIM ma adres operatora komórkowego, więc skan adresów firmy go nie obejmie, a CERT nie ma jak dotrzeć do właściciela. Routery LTE trzeba sprawdzić osobno, pojedynczo.
4. Zmień fabryczne hasła i ustal, gdzie są przechowywane.
Dotyczy paneli, sterowników, przełączników, routerów i falowników z panelem WWW. Historia sterownika RTU560 pokazuje, ile kosztuje konto „Default” zostawione w urządzeniu na stacji. Jest jednak druga strona tej samej monety, dobrze znana każdemu automatykowi: zablokowany hasłem sterownik, do którego o drugiej w nocy nikt nie potrafi znaleźć hasła, zatrzymuje linię równie skutecznie jak atak. Dlatego hasła serwisowe muszą być zdeponowane w menedżerze haseł albo w zaklejonej kopercie w sejfie, z opisaną procedurą wydania i wskazaniem, kto ma do nich dostęp. Nigdy na kartce przyklejonej do panelu.
5. Oddziel sieć produkcyjną od biurowej i od firmowej domeny.
To zadanie do wykonania razem z działem IT albo z integratorem, nie samodzielnie. Minimum to zapora między siecią biurową a produkcyjną i brak bezpośredniego dostępu do Internetu na maszynach; dane do systemów ERP i MES przechodzą przez wydzieloną strefę pośrednią. Sam podział na sieci VLAN nie jest jeszcze granicą bezpieczeństwa: jeżeli ruch między strefami przechodzi swobodnie, podział istnieje tylko na schemacie. Granicę tworzy dopiero zapora albo lista dozwolonych połączeń. Do tego dochodzi kwestia domeny Windows, którą grudniowe ataki pokazały bardzo dosłownie. Sprawdź, czy komputery przy maszynach należą do tej samej domeny co komputery w biurze i czy dzielą z nimi konta administracyjne. Jeżeli tak, przejęcie jednego konta administratora otwiera napastnikowi obie części zakładu naraz.
6. Twórz kopie, które da się odtworzyć.
Programy sterowników, projekty HMI i SCADA, receptury, parametry napędów, programy robotów, konfiguracje przełączników i routerów, obrazy komputerów przemysłowych, do tego wersje i licencje oprogramowania inżynierskiego. Co najmniej jedna kopia poza siecią, żeby nie została zaszyfrowana razem z resztą. W zaatakowanej elektrociepłowni to właśnie posiadane kopie programów skróciły awarię. Samo wykonanie kopii niczego jednak nie gwarantuje, więc odtwarzanie trzeba przećwiczyć, ale na sprzęcie zapasowym albo w zaplanowanym oknie serwisowym, nigdy na pracującej maszynie. Zmierz przy tym czas. Ta liczba jest odpowiedzią na pytanie, które prędzej czy później zada zarząd: ile godzin zajmie nam powrót do produkcji.
7. Zapewnij części zamienne i procedurę pracy ręcznej.
Napastnicy resetowali urządzenia, zmieniali hasła i adresy IP właśnie po to, żeby przedłużyć postój. Zapasowy sterownik, panel, przełącznik czy zasilacz na półce, z opisaną wersją oprogramowania, pozwala wrócić do pracy bez czekania na dostawę. Do tego spisana procedura pracy ręcznej dla najważniejszych linii; amerykańska agencja CISA zalicza utrzymywanie takiej umiejętności do pięciu podstawowych zabezpieczeń systemów OT. Warto pamiętać, jak wyglądało to w Norsk Hydro po ataku w 2019 roku: zakłady przez tygodnie pracowały ręcznie, a do pomocy zgłosili się emerytowani pracownicy, którzy pamiętali, jak prowadzić proces bez komputera.
8. Uporządkuj zasady dla laptopów serwisowych i nośników USB.
Laptop serwisowy bywa najkrótszą drogą do szafy sterowniczej. Był w hotelowej sieci Wi-Fi, w sieciach trzech innych klientów, a potem ktoś podłącza go wprost do przełącznika przy maszynie i omija w ten sposób wszystko, co stoi na brzegu sieci. Osobny komputer do prac przy automatyce, bez poczty i przeglądania Internetu. Nośniki i laptopy firm zewnętrznych sprawdzane przed podłączeniem. Prywatne nośniki USB w szafach sterowniczych i przy panelach powinny być zakazane.
Po czym poznać, że to nie jest zwykła awaria?
Jeżeli śladów włamania nie widać w panelu urządzenia, to zwykle zostają one w logach. Warto zbierać i okresowo przeglądać zapisy z zapory między siecią biurową a produkcyjną, z bramy VPN, z routerów przemysłowych i ze stacji inżynierskich. Szuka się w nich logowań administracyjnych, zmian konfiguracji, nowych kont i połączeń między strefami, których wcześniej nie było. Nie chodzi o zakup systemu do analizy zdarzeń, tylko o to, żeby logi w ogóle się zachowywały i żeby ktoś je przeglądał.
Pierwsze objawy przy maszynie może zauważyć automatyk albo mechanik, jeszcze zanim ktokolwiek nazwie zdarzenie incydentem. Każdy z nich osobno bywa normalną usterką. Kilka naraz to już powód, żeby zgłosić sprawę.
1. Sterownik zrestartował się sam, bez widocznej przyczyny.
2. Nastawy są inne niż poprzedniego dnia, a nikt ich nie zmieniał.
3. Kilka urządzeń jednocześnie traci łączność.
4. W urządzeniu pojawia się nieznane konto użytkownika.
5. Trwa połączenie serwisowe, którego nikt nie zamawiał.
6. Zmieniła się konfiguracja routera albo przełącznika.
7. Kilka urządzeń żąda ponownego logowania albo nie przyjmuje znanego hasła.
8. Urządzenie wróciło do ustawień fabrycznych.
Plan działań w sytuacji cyberataku:
1. Doprowadź proces do stanu bezpiecznego zgodnie z procedurami zakładu.
2. Odetnij drogę wejścia: modem, połączenie VPN, konto serwisowe. Zakres i kolejność powinny wynikać z planu przygotowanego wcześniej i choć raz przećwiczonego, ponieważ na pracującej instalacji nie ma miejsca na improwizację. Brytyjskie NCSC zaleca właśnie takie okresowe testowanie sposobu izolacji.
3. Nie usuwaj śladów. W elektrociepłowni przywrócenie sterowników do ustawień fabrycznych pozwoliło szybciej wrócić do pracy, ale skasowało zapisy zdarzeń. Siemens ProductCERT potwierdził, że w takiej sytuacji nie da się ich odzyskać.
4. Notuj: godzina, co się zmieniło, zdjęcia ekranów i komunikatów.
5. Powiadom osobę odpowiedzialną za cyberbezpieczeństwo, kierownika oraz dostawcę systemu. Do dostawcy dzwoń na znany numer, nigdy na numer podany w podejrzanej wiadomości.
6. Zgłoś sprawę do CERT Polska przez incydent.cert.pl, nawet jeśli na tym etapie jest to tylko niewyjaśniona awaria. CERT prosi o zgłaszanie właśnie takich zdarzeń, ponieważ historia elektrociepłowni zaczęła się od zgłoszenia informacyjnego.
7. Przystąp do naprawy dopiero po zamknięciu drogi wejścia. W elektrociepłowni obsługa zaczęła przywracać systemy, gdy atakujący wciąż był w sieci.
Jedną rzecz ustal zawczasu, poza sytuacją kryzysową: kto ma prawo zdecydować o odcięciu produkcji od sieci zewnętrznych. W trakcie ataku nie szuka się numeru do dyrektora technicznego.
Kupujesz maszynę? Zapytaj o pięć rzeczy.
Od 20 stycznia 2027 roku maszyny wprowadzane do obrotu w Unii podlegają rozporządzeniu 2023/1230. Cyberbezpieczeństwo jest w nim wymaganiem zasadniczym, na równi z mechaniką i elektryką. Załącznik III wymaga, żeby oprogramowanie i dane istotne dla bezpieczeństwa były chronione przed przypadkowym i celowym naruszeniem, a układ sterowania miał wytrzymać racjonalnie przewidywalne, złośliwe próby doprowadzenia do sytuacji niebezpiecznej. Norm zharmonizowanych do tych zapisów jeszcze nie ma. Seria IEC 62443 pozostaje najważniejszym branżowym punktem odniesienia przy projektowaniu cyberbezpieczeństwa automatyki, ale nie zastępuje normy zharmonizowanej i sama z siebie nie daje domniemania zgodności. Obowiązek leży po stronie producenta, a przy odbiorze warto zapytać:
- Jak działa serwis zdalny? Czy możemy go samodzielnie włączać i wyłączać? Czy są imienne konta i drugi składnik logowania?
- Jakie fabryczne konta i hasła ma maszyna, licząc sterownik, panel, router i napędy, i jak je zmienimy przy odbiorze?
- Jak długo i jaką drogą będziemy otrzymywać poprawki bezpieczeństwa?
- Czy otrzymamy kopie programów i konfiguracji oraz opis odtworzenia maszyny po awarii?
- Czy deklaracja zgodności i analiza ryzyka powołują się na rozporządzenie 2023/1230?
Jeśli planujesz dołożyć zdalny dostęp do starszej maszyny, sprawdź najpierw, czy nie jest to istotna modyfikacja w rozumieniu przepisów, ponieważ wtedy obowiązki producenta mogą przejść na zakład. Warto też wiedzieć, że producenci urządzeń z elementami cyfrowymi mają własne obowiązki wynikające z Cyber Resilience Act: od 11 września 2026 roku zgłaszają aktywnie wykorzystywane podatności, a całe rozporządzenie zacznie obowiązywać 11 grudnia 2027 roku. Zakładu jako użytkownika to bezpośrednio nie obciąża, ale daje dobry argument przy zakupie.
Co zmieniło się w prawie?
Znowelizowana ustawa o krajowym systemie cyberbezpieczeństwa, wdrażająca dyrektywę NIS2, obowiązuje od 3 kwietnia 2026 roku. Obejmuje między innymi średnie i duże zakłady produkujące maszyny i urządzenia, urządzenia elektryczne, elektronikę, pojazdy i sprzęt transportowy oraz wyroby medyczne, a także branżę spożywczą i chemiczną. Orientacyjnie chodzi o firmy od 50 pracowników albo powyżej 10 milionów euro obrotu, ale to tylko wskazówka. Ministerstwo Cyfryzacji poleca analizować sektory z załączników do ustawy, kryteria wielkościowe oraz art. 5, więc własny przypadek trzeba sprawdzić na materiałach ministerstwa, a nie na progu zatrudnienia.
Terminy są trzy. Samorejestracja w Wykazie KSC trwa do 3 października 2026 roku. Okres dostosowawczy kończy się 3 kwietnia 2027 roku. Pierwszy audyt systemu zarządzania bezpieczeństwem przypada na 3 kwietnia 2028 roku. Poważny incydent zgłasza się etapami: wczesne ostrzeżenie w 24 godziny, zgłoszenie w 72 godziny, raport końcowy w ciągu miesiąca.
Kary zwykle otwierają rozmowę z zarządem. Sięgają milionów euro albo liczonego procentowo udziału w przychodach firmy, a kierownik podmiotu odpowiada osobno i z własnego wynagrodzenia. Nakładać je będzie można dopiero od 3 kwietnia 2028 roku, czyli po dwóch latach od wejścia ustawy w życie. To nie jest jednak powód, żeby czekać, ponieważ okres dostosowawczy kończy się rok wcześniej.
Rośnie też zaplecze po stronie państwa. Poza CERT Polska powstaje sektorowy zespół reagowania przy Urzędzie Dozoru Technicznego, dla produkcji, chemii i sektora kosmicznego; pełną zdolność ma osiągnąć w październiku 2027 roku. UDT nadzoruje już około 1,7 miliona urządzeń technicznych, więc zna halę od strony maszyn, a nie tylko od strony sieci.
Czy jest to sprawa utrzymania ruchu? W dużej części tak. Spis urządzeń, kontrola dostępów zdalnych i sprawdzone kopie z hali to dane, których nie ma nikt poza tym działem, a bez nich firma ustawy nie wdroży.
Komponenty i części do maszyn przemysłowych
Szeroki asortyment renomowanych marek
oraz tańsze, sprawdzone odpowiedniki
Źródła:
1. CERT Polska, Raport z incydentu w sektorze energii z 29 grudnia 2025 r.: https://cert.pl/posts/2026/01/raport-incydent-sektor-energii-2025/
2. CERT Polska, Uzupełnienie raportu z incydentu w sektorze energii (sierpień 2026): https://cert.pl/posts/2026/08/uzupelnienie-raportu-incydent-sektor-energii-2025/
3. CERT Polska, Rekomendacje dla wzmocnienia ochrony systemów OT: https://cert.pl/posts/2024/05/rekomendacje-ot/
4. CERT Polska, Raport roczny za 2025 rok: https://cert.pl/posts/2026/04/raport-roczny-2025/
5. ENISA Threat Landscape 2025 (dane o ransomware w sektorze produkcji): https://www.enisa.europa.eu/sites/default/files/2026-01/ENISA%20Threat%20Landscape%202025_v1.2.pdf
6. CyberDefence24, Ataki na wodociągi i oczyszczalnie oraz ich realne skutki: https://cyberdefence24.pl/cyberbezpieczenstwo/ataki-na-wodociagi-szef-cert-polska-o-realnych-skutkach
7. Spider’s Web, Atak na oczyszczalnię w Chodaczowie: https://spidersweb.pl/2025/10/cyberatak-rosja-na-oczyszczalnie-chodaczow.html
8. ITwiz, Wypowiedzi premiera i analiza ESET dotycząca ataku z 29.12.2025: https://itwiz.pl/za-grudniowym-atakiem-na-polska-energetyke-stoi-rosyjska-grupa-sandworm/
9. Gazeta Prawna, Wypowiedź ministra cyfryzacji: https://www.gazetaprawna.pl/wiadomosci/kraj/artykuly/10620871,proba-wywolania-blackoutu-w-polsce-krzysztof-gawkowski-ujawnia-to-r.html
10. Cyber Monitoring Centre, Oszacowanie skutków ataku na Jaguar Land Rover: https://cybermonitoringcentre.com/2025/10/22/cyber-monitoring-centre-statement-on-the-jaguar-land-rovercyber-incident-october-2025/
11. Control Engineering, Przebieg i skutki ataku na Norsk Hydro: https://www.controleng.com/throwback-attack-norsk-hydro-gets-hit-by-lockergoga-ransomware/
12. CISA, Primary Mitigations to Reduce Cyber Threats to Operational Technology: https://www.cisa.gov/resources-tools/resources/primary-mitigations-reduce-cyber-threats-operational-technology
13. NCSC, Operational Technology: Secure Connectivity: https://www.ncsc.gov.uk/collection/operational-technology/secure-connectivity/introduction
14. Ustawa z 23 stycznia 2026 r. o zmianie ustawy o krajowym systemie cyberbezpieczeństwa (Dz.U. 2026 poz. 252): https://isap.sejm.gov.pl/isap.nsf/DocDetails.xsp?id=WDU20260000252
15. Ministerstwo Cyfryzacji, Nowelizacja ustawy o KSC: najważniejsze terminy: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc–najwazniejsze-terminy
16. Ministerstwo Cyfryzacji, Obowiązki podmiotów kluczowych i ważnych: https://www.gov.pl/web/cyfryzacja/nowelizacja-ustawy-o-krajowym-systemie-cyberbezpieczenstwa-ksc—obowiazki-podmiotow-kluczowych-i-waznych
17. CyberDefence24, sektorowy CSIRT przy Urzędzie Dozoru Technicznego: https://cyberdefence24.pl/cyberbezpieczenstwo/hakerzy-poluja-na-polskie-fabryki-i-sektor-kosmiczny-rusza-budowa-specjalnego-zespolu
18. Rozporządzenie (UE) 2023/1230 w sprawie maszyn: https://eur-lex.europa.eu/eli/reg/2023/1230/oj
19. Rozporządzenie (UE) 2024/2847 (Cyber Resilience Act): https://eur-lex.europa.eu/eli/reg/2024/2847/oj
20. Napędy i Sterowanie, rozporządzenie maszynowe 2023/1230 w praktyce: https://nis.com.pl/nowe-rozporzadzenie-ws-maszyn-co-sie-zmienilo-wzgledem-dyrektywy-maszynowej/
21. moje.cert.pl, Bezpłatne skanowanie i alerty CERT Polska: https://moje.cert.pl/